Волна кибератак в Европе обрушилась на сетевые холодильные установки — под удар попали Carrefour, Coop, SuperValu и даже IKEA.
Ирина Медведева
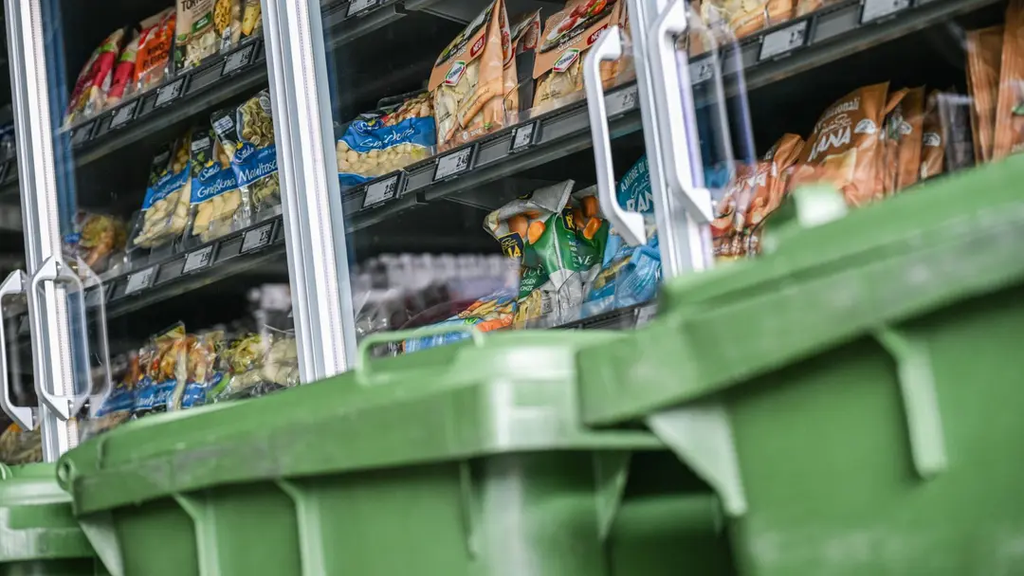
Охлажденные продукты, подлежащие утилизации из-за порчи (условное изображение). Источник: Getty Images
Из-за вмешательства хакеров в работу магазинов по всей Европе возникли перебои: злоумышленники дистанционно меняли настройки терморегуляторов, из-за чего скоропортящаяся продукция приходила в негодность. Пострадали десятки торговых точек в разных странах — это наглядно показало, насколько рискованно подключать промышленное оборудование к цифровым системам с удалённым доступом.
Carrefour Belgique сообщила, что в понедельник во время атак столбики термометров в холодильниках и морозильниках поднимались выше 50°С. Среди пострадавших ритейлеров — компании из Швеции, Бельгии, Ирландии, Люксембурга, Нидерландов и Эстонии. Эти случаи произошли вслед за похожей серией атак на французские супермаркеты в октябре.
Виновники пока не установлены. Ответственность за обе волны не взяла на себя ни одна хакерская группировка.
Крупные продуктовые сети понесли потери
Сбои затронули несколько больших европейских продуктовых сетей. О проблемах с холодильным оборудованием заявили бельгийско-люксембургские группы Ahold Delhaize и Colruyt.
В пяти магазинах Colruyt зафиксировали неполадки. По информации Reuters, в Бельгии трудности возникли также в 15 точках Carrefour. В Ирландии мишенью хакеров стали 13 супермаркетов SuperValu.
Похожая ситуация сложилась и в шведском продовольственном сегменте. О перебоях в холодильниках сообщили семь супермаркетов Coop. Ещё один инцидент — ночной и затронувший лишь ограниченное число точек — пережил ритейлер ICA.
Досталось не только обычным продуктовым магазинам. Как минимум одна точка IKEA в Бельгии тоже подверглась атаке. Этот шведский мебельный ритейлер держит продовольственные отделы во всех своих магазинах — там есть и рестораны, и продуктовые секции. Так что сбои холодильников угрожали не только запасам классических супермаркетов.
Сильнее всего пострадал стокгольмский супермаркет ICA. По имеющимся данным, в морозильных камерах температура достигла 50°C — продукты испортились. При таких показателях замороженная еда быстро приходит в негодность и становится непригодной к употреблению.Руководитель магазина ICA в Шебу Rickard Nilsson рассказал TV4, что изменить температуру сотрудники не смогли, а продукты на сотни тысяч крон придется выбросить.
Кстати, ранее, в октябре аналогично пострадали сотни французских продуктовых магазинов, включая Carrefour, Monoprix, Intermarché и Cooperative U. Злоумышленники действовали сходным образом — манипулировали холодильным оборудованием, и во всех затронутых точках продукты массово испортились. Финансовые потери понесли несколько розничных сетей. Материнская компания Intermarché, Les Mousquetaires, оценила ущерб от этих инцидентов в несколько миллионов евро.
Холодильники, подключённые к сети
Часть установок, пострадавших в понедельник, работала на технологии контроля температуры от датского производителя Danfoss. Та же технология применялась и во французских супермаркетах, атакованных в октябре.
Современные коммерческие холодильные системы всё сильнее зависят от электронных контроллеров. Эти устройства управляют циклами охлаждения и удерживают нужную температуру в складских помещениях. Благодаря удалённому управлению операторы могут следить за оборудованием и менять параметры, не подходя физически к отдельным агрегатам.
Однако сетевое подключение добавляет рисков кибербезопасности. Взломав контроллеры холодильников, злоумышленники потенциально способны дистанционно корректировать рабочие параметры. Смена температурных настроек может испортить весь складской комплекс — и физического доступа в помещения супермаркета для этого не требуется.
Ранее специалисты по кибербезопасности из Claroty обнаружили слабые места в защите контроллеров Danfoss. В августовском отчёте они описали уязвимости, из-за которых подключённое оборудование могло стать мишенью кибератак. Позже Danfoss закрыла найденные бреши, выпустив обновление ПО.
Связь между французскими и общеевропейскими инцидентами наводит на мысль: не эксплуатировали ли злоумышленники одни и те же уязвимости? Впрочем, следователи пока не выяснили, совпадают ли в обеих кампаниях и дыры в защите, и сами преступники.
Что стоит за уязвимостью «умных» холодильников
Сами по себе контроллеры Danfoss не являются чем-то экзотическим: это массовые промышленные устройства, устанавливаемые тысячами по всей Европе. Именно массовость и унификация делают их удобной мишенью. Злоумышленнику не нужно взламывать каждую конкретную холодильную камеру — достаточно найти одну уязвимость в прошивке или в облачном сервисе управления, чтобы получить доступ к целой сети оборудования у разных операторов.
В отчёте Claroty речь шла именно о таких слабых местах: недостаточной аутентификации, небезопасных протоколах связи и слабой защите учётных записей. Производитель выпустил обновление, однако, как показывает практика, далеко не все операторы устанавливают патчи вовремя. Торговые сети работают круглосуточно, оборудование меняют поэтапно, а обновление прошивки требует остановки холодильных установок — и это создаёт окно уязвимости, которым могут воспользоваться атакующие.
Отдельный вопрос — архитектура подобных систем. Многие контроллеры проектировались с расчётом на доверенную внутреннюю сеть, а не на прямой выход в интернет. Когда такие устройства подключают к облачным платформам мониторинга, а порой и оставляют с заводскими паролями, они оказываются доступны извне. Исследователи неоднократно находили в открытом доступе тысячи промышленных контроллеров с настройками по умолчанию.
Для магазина это означает, что понижение температуры в морозильной камере до 50°C может быть выполнено не через сложную многоступенчатую атаку, а через прямой вход в панель управления. Пока не установлено, использовались ли в европейской волне именно эти бреши, но сходство методов во Франции и в других странах заставляет следовать этой версии.
Экономические последствия таких инцидентов выходят за рамки стоимости испорченных продуктов. Ущерб складывается из нескольких составляющих: списание товара, нарушение цепочки поставок, затраты на срочный ремонт и перенастройку оборудования, а также репутационные потери. Для сетей с сотнями точек даже несколько часов простоя холодильного оборудования означают существенные суммы.
Les Mousquetaires оценила октябрьский ущерб в миллионы евро — и это без учёта косвенных издержек. Кроме того, возникают вопросы к страховщикам: покрывает ли полис кибератаку на промышленное оборудование, или инцидент квалифицируют как техническую неисправность. Подобные споры могут тянуться месяцами и дополнительно увеличивать финансовую нагрузку на ритейлеров.
Как бороться со злоумышленниками?
Повторяющиеся атаки доказывают: компрометация промышленного оборудования способна нарушить важнейшие коммерческие операции. В цепочках поставок супермаркетов холодильные системы играют ключевую роль — именно они сохраняют скоропортящиеся продукты.
Растущая зависимость от подключённых контроллеров открывает киберпреступникам ещё одну потенциальную точку входа. Эти случаи также подтверждают: даже относительно небольшая правка настроек промышленной техники оборачивается серьёзными физическими и финансовыми последствиями.
Регуляторный аспект пока остаётся нерешённым. Холодильные установки в магазинах формально относятся к коммерческой инфраструктуре, а не к критической, поэтому требования к их кибербезопасности в большинстве стран Евросоюза значительно мягче, чем, например, к энергетике или транспорту.
Директива NIS2 расширяет перечень отраслей, подпадающих под усиленный контроль, но пищевая розница и её холодильные системы далеко не всегда попадают в поле приоритетного внимания.
Между тем именно такие «периферийные» устройства становятся удобной точкой входа: через них злоумышленник может не только испортить товар, но и получить доступ к корпоративной сети ритейлера, где хранятся данные о поставках, платежах и персонале.
Практические выводы для отрасли уже начинают формироваться. Специалисты рекомендуют сегментировать сети — отделять промышленное оборудование от офисных и платёжных систем, отключать удалённый доступ там, где он не критичен, и вводить многофакторную аутентификацию для сервисных панелей.
Важна и процедура реагирования: если температура в камерах резко меняется без команды оператора, система должна автоматически подавать сигнал тревоги и блокировать внешние изменения настроек.
Некоторые операторы уже заявляют о планах провести аудит подключённого оборудования и пересмотреть контракты с поставщиками систем мониторинга.
Однако без единых отраслевых стандартов и обязательных требований к защите промышленного «интернета вещей» подобные атаки, вероятнее всего, будут повторяться — и следующая волна может затронуть не только холодильники, но и другое подключённое к сети оборудование магазинов.